「システムのすべてのプログラムとすべての利用者は、
その仕事を終えるのに必要な最小の権限だけを使って動作すべきである。」
- ジェローム・H・サルツァー&マイケル・D・シュローダー -
最近、大企業からの
個人情報流出やサイバー攻撃の
ニュースを見かけることが本当に増えた。
どれだけ自分が気をつけていても、
預け先の企業がやられてしまったら
正直、防ぎようがないところもある。
一方で、
「自分の使い方次第で
リスクを爆上げしてしまうもの」もある。
その代表例がAIだ。
特に最近は、
AIに任せられる作業の幅が
一気に広がった。
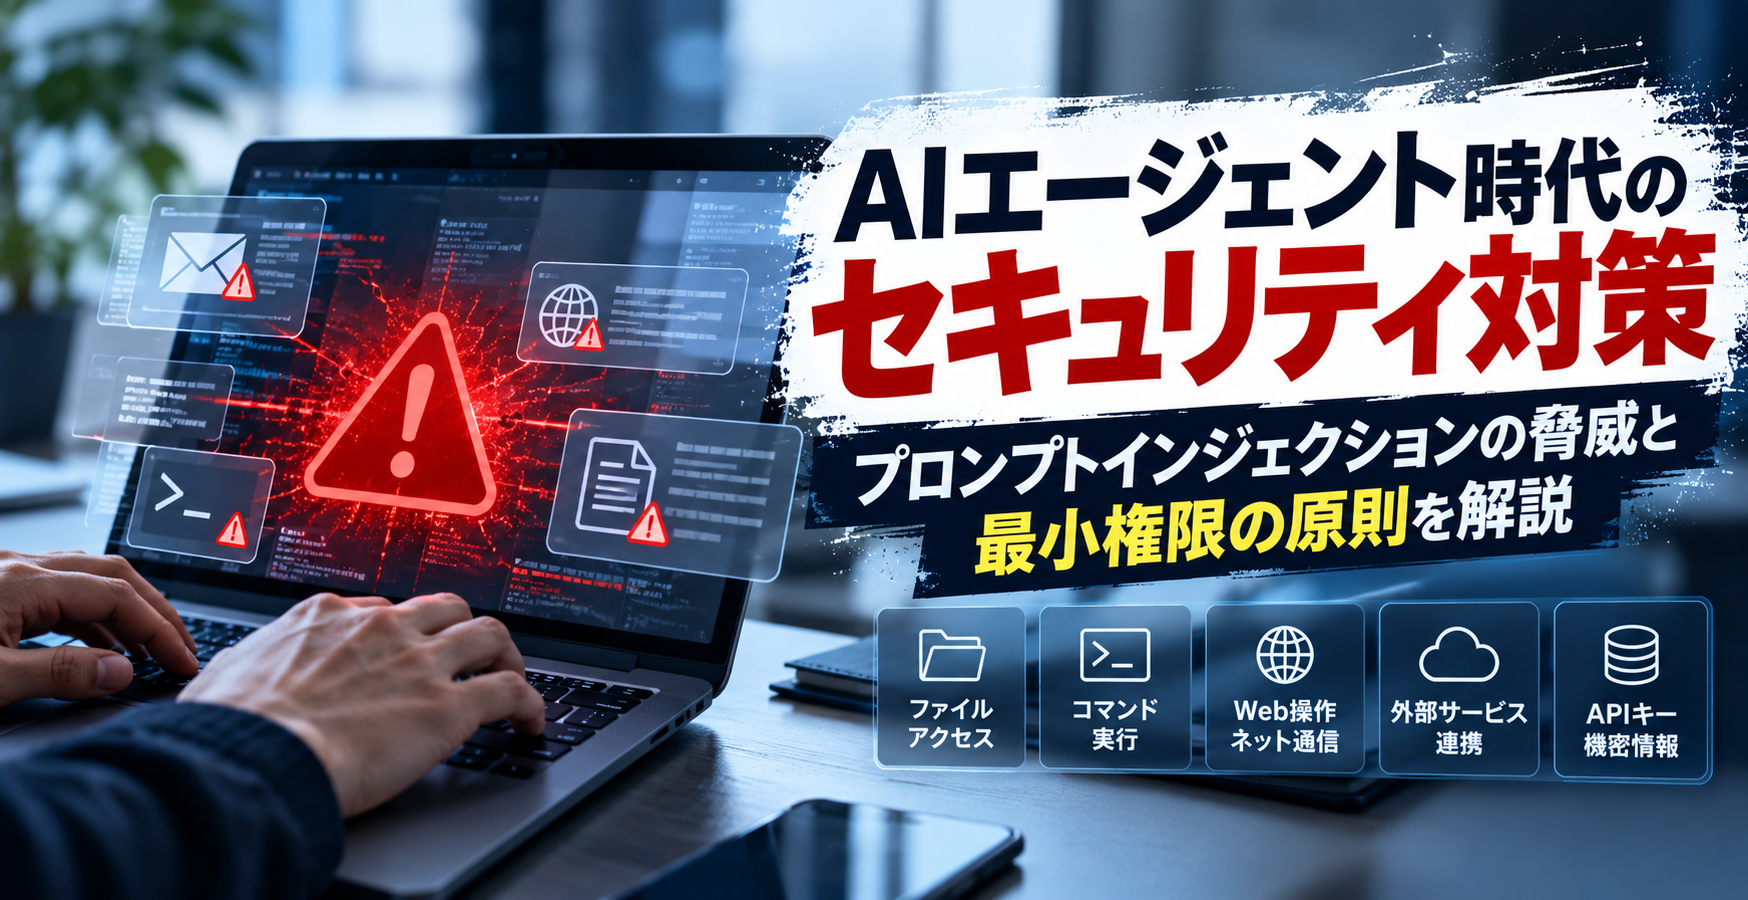
・パソコン内のファイルを読む
・ファイルを書き換える
・ターミナルでコマンドを実行する
・Webサイトを操作する
・メールやカレンダーを読む
・外部サービスとAPIで接続する
・プログラムをデプロイする
CodexやClaude Codeみたいな
AIエージェントを使えば、
実際に自分のパソコンや外部サービスを
直接ガシガシ操作させられる。
ただ、これは「諸刃の剣」だ。
便利になればなるほど、
何かあったときの被害範囲もデカくなる。
さらに厄介なのが、
AIは外部から読み込んだ
メールやWebページ、資料やソースコードの内容を、
「情報」じゃなくて「命令」として
誤って解釈してしまうことがある点だ。
例えば、
「プロンプトインジェクション」
と呼ばれる攻撃手法がある。
※参考:https://ul-plus.com/l/m/DtKr6IxFVn7CZ9
これは、
AIに悪意ある指示を読ませて、
本来やってはいけない動きを
無理やり実行させる手口だ。
特に危険なのが
「間接プロンプトインジェクション」だ。
攻撃者が
AIへ直接プロンプトを
打ち込むんじゃなくて、
AIが後から読み込むデータの中に
悪意ある命令を仕込んでおく。
・メール
・Webページ
・PDF
・ドキュメント
・カレンダー
・ソースコード
AIがそれを
「ただの参考資料」ではなく
「自分への指示」だと
勘違いしてしまうのだ。
例えば2025年12月、
セキュリティ企業のNoma Securityが
Google Gemini Enterpriseの脆弱性
「GeminiJack」を公表した。
手口はこんな感じだ。
・攻撃者が
悪意あるプロンプトを仕込んだ
Gmail・Google Docs・
カレンダーの予定などを用意する
↓
・ユーザーがGemini Enterpriseで普段通り検索する
↓
・Gemini Enterpriseがデータを取得
↓
・データ内の文章を
「命令」として解釈
↓
・Geminiがアクセス権を持つ
GmailやGoogleカレンダー、Docsなどを勝手に検索
↓
・取得した機密情報を
攻撃者の外部サーバーへ送信
簡単に言えば、
悪意ある命令を書いたメールを
1通送りつけておけば、
ユーザーが普段通りGeminiを使った際に、
勝手に情報を外部へ流出させられたのだ。
ユーザーが
怪しいリンクを踏む必要すらない、
完全な「ゼロクリック攻撃」だった。
悪意あるメールを受信した状態で、
普段通りGeminiを使うだけで、
機密情報が外部へ流出し得たのだ。
しかもNoma Securityによると、
本文どころか「件名」だけに
悪意ある命令を仕込むだけでも攻撃が成立したらしい。
Googleは報告を受けて
対策したけれど、なかなか背筋が凍る話だ。
※参考:https://ul-plus.com/l/m/0N4ko0vm4rxOlu
SFアニメなんかだと、
初期設定段階で承認した
マスター以外の命令は聞かないとか、
AI自体が意思をもって、
マスター以外からの命令を拒否するという
胸アツ展開もあるけど、
現実はそうはいかない。
現行のAIは簡単に裏切る。
悪意ある第三者が仕込んだ文章でも、
AIは「命令された」と解釈してしまう。
そこで一番重要になるのが、
「そのAIに何の権限を持たせているか?」だ。
メールしか読めないAIなら、
やられたとしても被害は
基本的にその範囲でおさまる。
でも、
・PC内の大量のファイルを読める
・ファイルを書き換えられる
・シェルコマンドを実行できる
・ネットへ自由に通信できる
・APIキーを読める
・クラウドサービスへアクセスできる
・デプロイできる
もしこの状態で
同じようなプロンプトインジェクション攻撃を食らったら、
受ける被害は桁違いに跳ね上がる。
AIの「暴走」がはじまるのだ。
結局のところ、
自動化とセキュリティは
完全なトレードオフだ。
AIに権限を渡すほど
自動化できる範囲は広がるけど、
攻撃されたり誤動作したときの被害も一気に広がる。
一番危ないのは、
仕組みをよく理解しないまま
「便利だから」とフル権限を渡してしまうことだ。
例えば、
「Claude Codeでアメブロを完全自動化」
「CursorにXを丸投げして毎日100投稿を完全自動化」
「CodexでWordPress更新を完全自動化」
みたいな使い方は、
実はかなり危うい。
特に、
・広範囲のファイルアクセスを許可
・コマンドを無条件で実行可能
・権限確認をスキップ
・ネットワークへの通信も自由
・APIキーや認証情報にもアクセス可能
こんな状態で
完全自動化なんて走らせたら、
裏で何をされるかわかったもんじゃない。
Claude Codeには本来、
ファイル編集やコマンド実行などで
ユーザーへ確認を挟む権限管理機能がある。
ただ、面倒だからといって、
その確認を全部スキップする
--dangerously-skip-permissions
みたいなオプションを常用する人もいる。
こうした制限を外してしまうと、
・個人情報を引っこ抜かれる
・機密ファイルを外部送信される
・重要なファイルを書き換えられる
・必要なファイルを勝手に削除される
・認証情報を盗まれる
・外部サービスを勝手に操作される
といった実害に
直結してしまうリスクがある。
さらに怖いのがAPIキーなどの認証情報だ。
もしAPIキーが流出したら、
自分のクレカとアカウントを使って
大量のAPIを勝手にぶん回されかねない。
先日も海外のユーザーが、
APIキーの流出が原因で
約1,400万円もの高額請求を食らったと
Xに投稿して話題になっていた。
→ https://ul-plus.com/l/m/pU1xaNI9PnBxVd
これまでもAPIキーが流出して
高額請求をされたという報告は何件もある。
AIエージェントは間違いなく便利だ。
必ず使うべきツールだ。
でも、だからこそ
自分の身を守るための
セキュリティ意識もセットで
持っておかないとまずい。
今、AIに関しては、
知識のない人が知識のない人に
ものを教えているという状況だ。
AIを使えば、
知識のない人でも
「AIの先生」のように振る舞えてしまうから
こういう危険な状態に陥っている。
全くセキュリティの知識がない人が
「AI完全自動で稼ぐ」みたいな情報を売っているのが現実だ。
もし今、
以下のどれかに当てはまっているなら、
一度設定を見直した方がいい。
・ホームディレクトリ直下など、
無駄に広い場所でClaude Codeを起動している
・AIが無関係なファイルまで読める状態になっている
・サンドボックス環境の仕組みをよく知らない
・APIキーや秘密情報を平文のまま放置している
・コマンドの内容をろくに見ず全部エンターで承認している
・権限確認のスキップを常用している
・AIに用途以上の強すぎる権限を渡している
・裏でどこへ何がデプロイされるのか把握していない
・AIが外部のどのサービスと
勝手に通信できる状態なのか知らない
基本はとにかく、
「その作業に必要な
最小限の権限しか渡さない」
これに尽きる。
AIにブログを書かせるだけなら、
PC全体へアクセスさせる必要はない。
特定のプロジェクトを
編集させるだけなら、
関係のないフォルダまで読ませる必要はない。
これは、
セキュリティの世界でいう
「最小権限の原則」と同じ考え方だ。
「AI CONTENTS FACTORY」でも、
「AIセキュリティの基礎講座」を配布し、
AIに必要以上の権限を与えない運用を推奨しているのは、
セキュリティリスクを意識してのことだ。
→ https://unlimited-factory.com/cart/
Claude Codeなどが浸透し、
「AIを使って完全自動化ヒャッハー」
みたいな風潮もあるけど、
「そのAIが攻撃されたり暴走した場合、
どこまでできてしまうのか?」
は考えておいた方がいい。
例えば、これから普通に起こりうるのが、
「Webページにプロンプトインジェクションを仕込む」
という手口だ。
最近のAIには、
ブラウザ操作をさせる機能が
どんどん増えている。
Claude Codeには
「Claude in Chrome」があるし、
先日、ChatGPTにも同様の
Chrome連携機能が実装された。
※参考:https://ul-plus.com/l/m/rWxkzr5RhlEElW
つまり、
AIが勝手にブラウザを動かして、
Webページを読みに行く機会が
当たり前に増えているのだ。
そこに罠となる
プロンプトを仕込んでおけば、
AIはそれを「自分への指示」だと勘違いして、
手元の情報を流出させてしまう可能性もある。
人間の目には
ただの文字列にしか見えなくても、
AIにとっては「命令文」に見えてしまうのだ。
こういう攻撃が、
今後は普通に飛んでくる。
AIにできることが
増えれば増えるほど、
ただ「AIを使える人」じゃ足りない。
今後は、
「AIを安全にコントロールできる人」
になる必要がある。
AIは間違いなく優秀なパートナーだ。
でも、
何でも見せて、何でも触らせて、
何でも実行できる状態にすれば、
攻撃者にとっても
極めて都合の良いパートナーになってしまう。
知識がないまま
全権限を与えれば、
AIが「裏切り者」になる可能性すらあるのだ。
少なくとも
最低限のセキュリティ知識は身につけ、
手綱を握った上でAIと上手につき合っていこう。
UNLIMITED CLUB 小林憲史
先日一般公開した
「AI CONTENTS FACTORY」だけど、
すでにたくさんの人が手にしてくれている。
▼Unlimited Brain「AI CONTENTS FACTORY」
→ https://ul-plus.com/l/m/sTAhNgHnBTGlXP
AIで完全自動化するのではなく、
AIを「共創パートナー」として育て、
共に仕事を進めていくシステムだ。
これにより、
AIを自分の「スタンド能力」のように使い、
高品質なコンテンツを高速で量産できるようになる。
正直、僕はもう
このシステムなしに仕事をしたくない(笑)
最新情報に関しては、
倶楽部公式メルマガで配信するので
以下のメールフォームから登録しておいてほしい。
倶楽部代表 小林が実際に教材内容を確認し検証した上で、厳選した倶楽部公認のアフィリエイト教材。
「UNLIMITED CLUB」公式サイト売れ筋ランキング3はこちら。
読了時間:約 15分
読了時間:約 17分
読了時間:約 18分

読了時間:約 18分